Linux.org.ru

Firefox 156
Доступен Firefox 156.
В этой версии cнижено потребление ресурсов процессора и памяти при уменьшении больших изображений JPEG до размеров страницы.
( читать дальше... )
AxonOS — открытый системный слой для BCI
AxonOS — открытый системный слой для программно-аппаратных BCI
Открыт исходный код AxonOS — проекта, который разрабатывает системный слой между нейроинтерфейсами и прикладными программами (Brain-Computer Interface, BCI). Цель проекта — стандартизировать выполнение задач, передачу нейронных данных и управление разрешениями на уровне BCI-инфраструктуры.
( читать дальше... )
Открыт код интегрированной среды разработки Rune
Проект развивает интегрированную среду разработки, вдохновлённую философией Unix, и рассчитан на разработчиков, предпочитающих работать в терминале, но желающих получить современные инструменты работы с кодом без лишнего усложнения и визуального шума. Код написан на языке Go и открыт под лицензией GPLv3.
Rune предлагает классический редактор кода, а также возможности для сопровождения разработки на разных языках программирования, отладки, структурированного поиска и применения AI-агентов, не привязанных к конкретным поставщикам. Рабочий процесс акцентирован на управлении при помощи клавиатуры. Все процессы разработки реализованы вокруг терминала и встроенного консольного оконного менеджера в стиле tmux.
Rune поддерживает применение нескольких рабочих пространств и обеспечивает минимальные задержки и высокую производительность, благодаря задействованию GPU для ускорения отрисовки. Поддерживается разбор синтаксиса, подсветка, навигация по конструкциям и средства для «умного» поиска кода для более 300 языков. В качестве первичных языков для разработки заявлены Go, Python, Rust и TypeScript, для которых реализована более продвинутая поддержка семантики и отладки, а также обеспечена интеграция с дополнительными инструментами для интерактивного выполнения (REPL), анализа кода и управления зависимостями.
В форме дополнения поставляется собственный AI-агент Rune Agent, работающий локально и позволяющий генерировать код при работе над проектами. Помимо этого возможно использование и внешних консольных агентов, таких как Claude Code, Pi и OpenCode. Поддерживается запуск разных AI-агентов в разных вкладках, разделение окон на части, перегруппировка окон, переключение между рабочими пространствами, привязка произвольных консольных утилит к горячим клавишам.
Salmon -- значок в трее и уведомления о проблемах с systemd-сервисами и не только
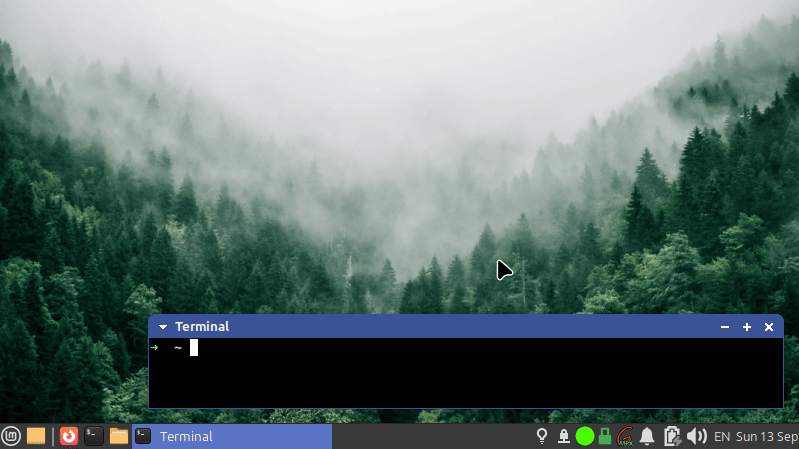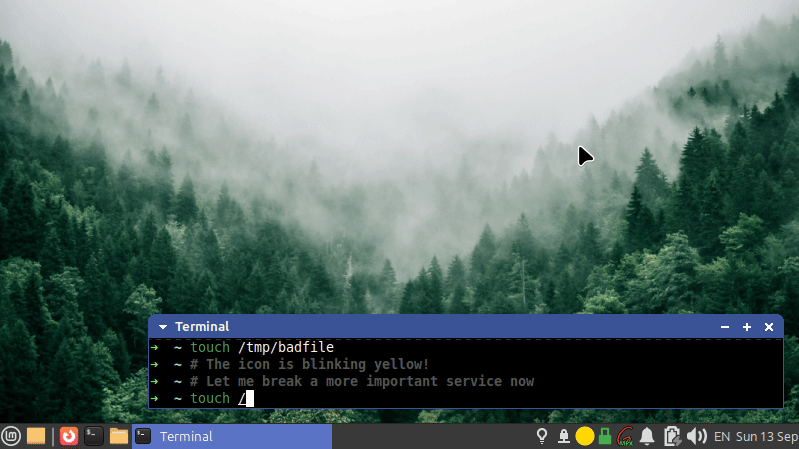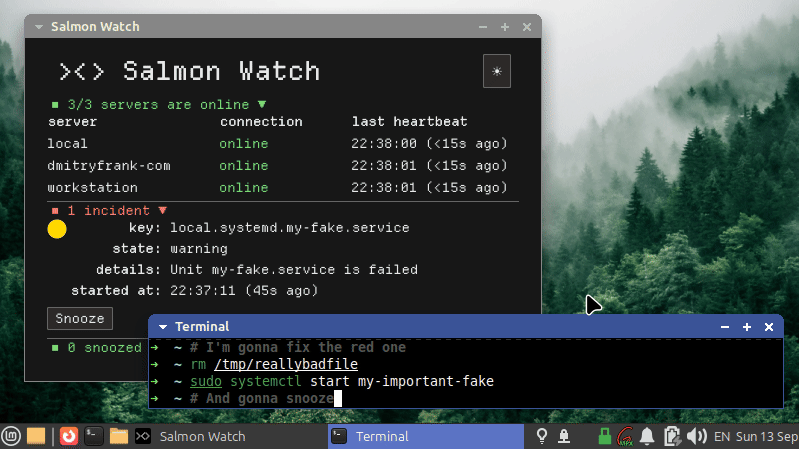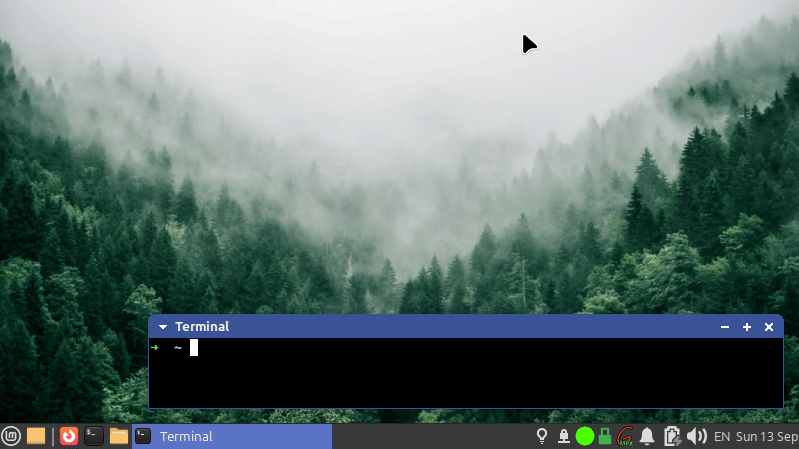
Опубликована версия Salmon 1.1.1 – простой системы мониторинга локальных и удаленных Linux-машин.
Идея проекта появилась после того, как я обнаружил, что на одной из моих машин systemd-сервис Syncthing не работал уже несколько недель, а я об этом ничего не знал и понял это лишь позднее, по косвенным признакам. Разворачивать полноценный стек мониторинга в моем случае было избыточно - мне просто хотелось иметь значок в трее, который начинает мигать и напоминает о проблемном сервисе, пока инцидент не будет устранен или временно отложен. Минимально работоспособная версия Salmon была написана еще в 2021 году, после чего несколько лет использовалась только для собственных нужд. Теперь проект приведен в более законченный вид и опубликован.
( читать дальше... )
>>> Демо gif
OpenRGB достигла версии 1.0

Тихо и незаметно вышла версия 1.0 программы для управления светодиодами на материнской плате, картах расширения и прочем оборудовании и периферии. Судя по упоминаниям на ЛОРе, ею пользуются, в основном, для отключения раздражающей подсветки, и с задачей она справляется.
Основные отличия от релиз-кандидатов, которыми пользовались последние полтора года — окончательный отказ от Qt5 и переход на свой собственный форк HIDAPI — библиотеки для USB HID class (устройств USB и Bluetooth для взаимодействия с человеком — клавиатур, мышей, игровых контроллеров).
( читать дальше... )
Образ Ubuntu 24.04.5 отозван
Когда пользователь выбирает галочку «установить стороннее программное обеспечение», инсталлятор крашится. Это связано с тем, что есть оставшиеся в десктопном ISO-образе упоминания о поддержке полнодискового шифрования на базе TPM. Это сбивает с толку лежащий в основе установщик Subiquity, несмотря на то, что необходимые для работы этой функции компоненты ранее были удалены.
Отозван только стандартный образ Ubuntu 24.04.5-amd64-desktop.iso. Другие образы Ubuntu 24.04.5, включая версии для ARM64, а также официальные редакции (flavours), не подвержены этому сбою и остаются доступными для скачивания.
Ждем исправления образа.
В Linux исправлена уязвимость, приводящая к потере данных в пользовательском пространстве, которая существовала с 2023 года
После вчерашнего выпуска Linux 7.3-rc3 в код было включено важное исправление, устраняющее скрытую ошибку, приводившую к потере данных в пользовательском пространстве, которая существовала в ядре на протяжении последних трёх лет.
В начале месяца была обнародована информация о данной ошибке, а также опубликована небольшая программа на языке C, позволяющая ее воспроизвести. Если ядро работает с включенной поддержкой «transparent hugepages» (THP) и с ограничениями через cgroup, то записи, выполняемые после вызова MADV_FREE, могут быть полностью потеряны.
Эта ошибка не является гипотетической, она проявилась в производственной среде. Для её проявления требуется определённое сочетание использования «transparent hugepages» (THP), вызова MADV_FREE и высокой нагрузки на механизм освобождения памяти. Этот патч исправляет ошибку и сводится к изменению всего одной строки кода.
Патч был включён в рамках слияния x86/urgent на этой неделе. Он также помечен для обратного портирования в текущие поддерживаемые стабильные версии ядра. Ошибка появилась ещё в июле 2023 года и присутствовала в выпусках ядра, начиная с Linux 6.6.
113 пакетов в Void Linux остались без сопровождения из-за несогласия с политикой использования AI
Андреа Бранкалеони (Andrea Brancaleoni) прекратил сопровождение 113 пакетов в дистрибутиве Void Linux в ответ на нетерпимость применения AI-инструментов для анализа изменений и выполнения рутинных задач. Без сопровождения остались такие пакеты, как alacritty, arpwatch, asus-kbd-backlight, clementine, docker-cli, etcd, flint, forego, fscrypt, kubernetes, libguestfs, libnfc, moby, openresolv, packer, racket, rancher-compose, terraform, thermald, trollock, ttf-ubuntu-font-family, vagrant и virt-manager.
Два дня назад в процессе оценки совместимости пакетов с новой версией языка программирования Go, Андреа опубликовал статистику со списком пакетов, в которых возникли проблемы со сборкой после обновления инструментария, а также разбором изменений в Go, из-за которых возникли проблемы. Один из членов Void Core Team спросил, каким образом было подготовлено сравнение, на что Андреа признался, что использовал типовой инструментарий с AI-агентом OpenСode и AI-моделью GLM-5.3-flash.
Участник из Void Core Team ответил, что он не намерен пробираться через дебри сгенерированного при помощи AI текста, и привёл выдержку из правил проекта, предписывающих принимать только изменения, подготовленные людьми, и допускающие использование AI-инструментов лишь для проведения исследований и обучения. В правилах указано, что код, документация, отчёты о проблемах, комментарии и описания pull-запросов должны создаваться людьми, разбирающимися в сути содержимого.
Андреа пояснил, что присланный им текст прост для понимания, и он ручается за информацию в нём. На что участник из Void Core Team заявил, что правила предельно ясно указывают на то, что текст не может быть сгенерирован AI, независимо от того, ручается или нет за него разработчик. Андреа ответил значком
MikroTrick: критические уязвимости MikroTik RouterOS уже используются в реальных атаках
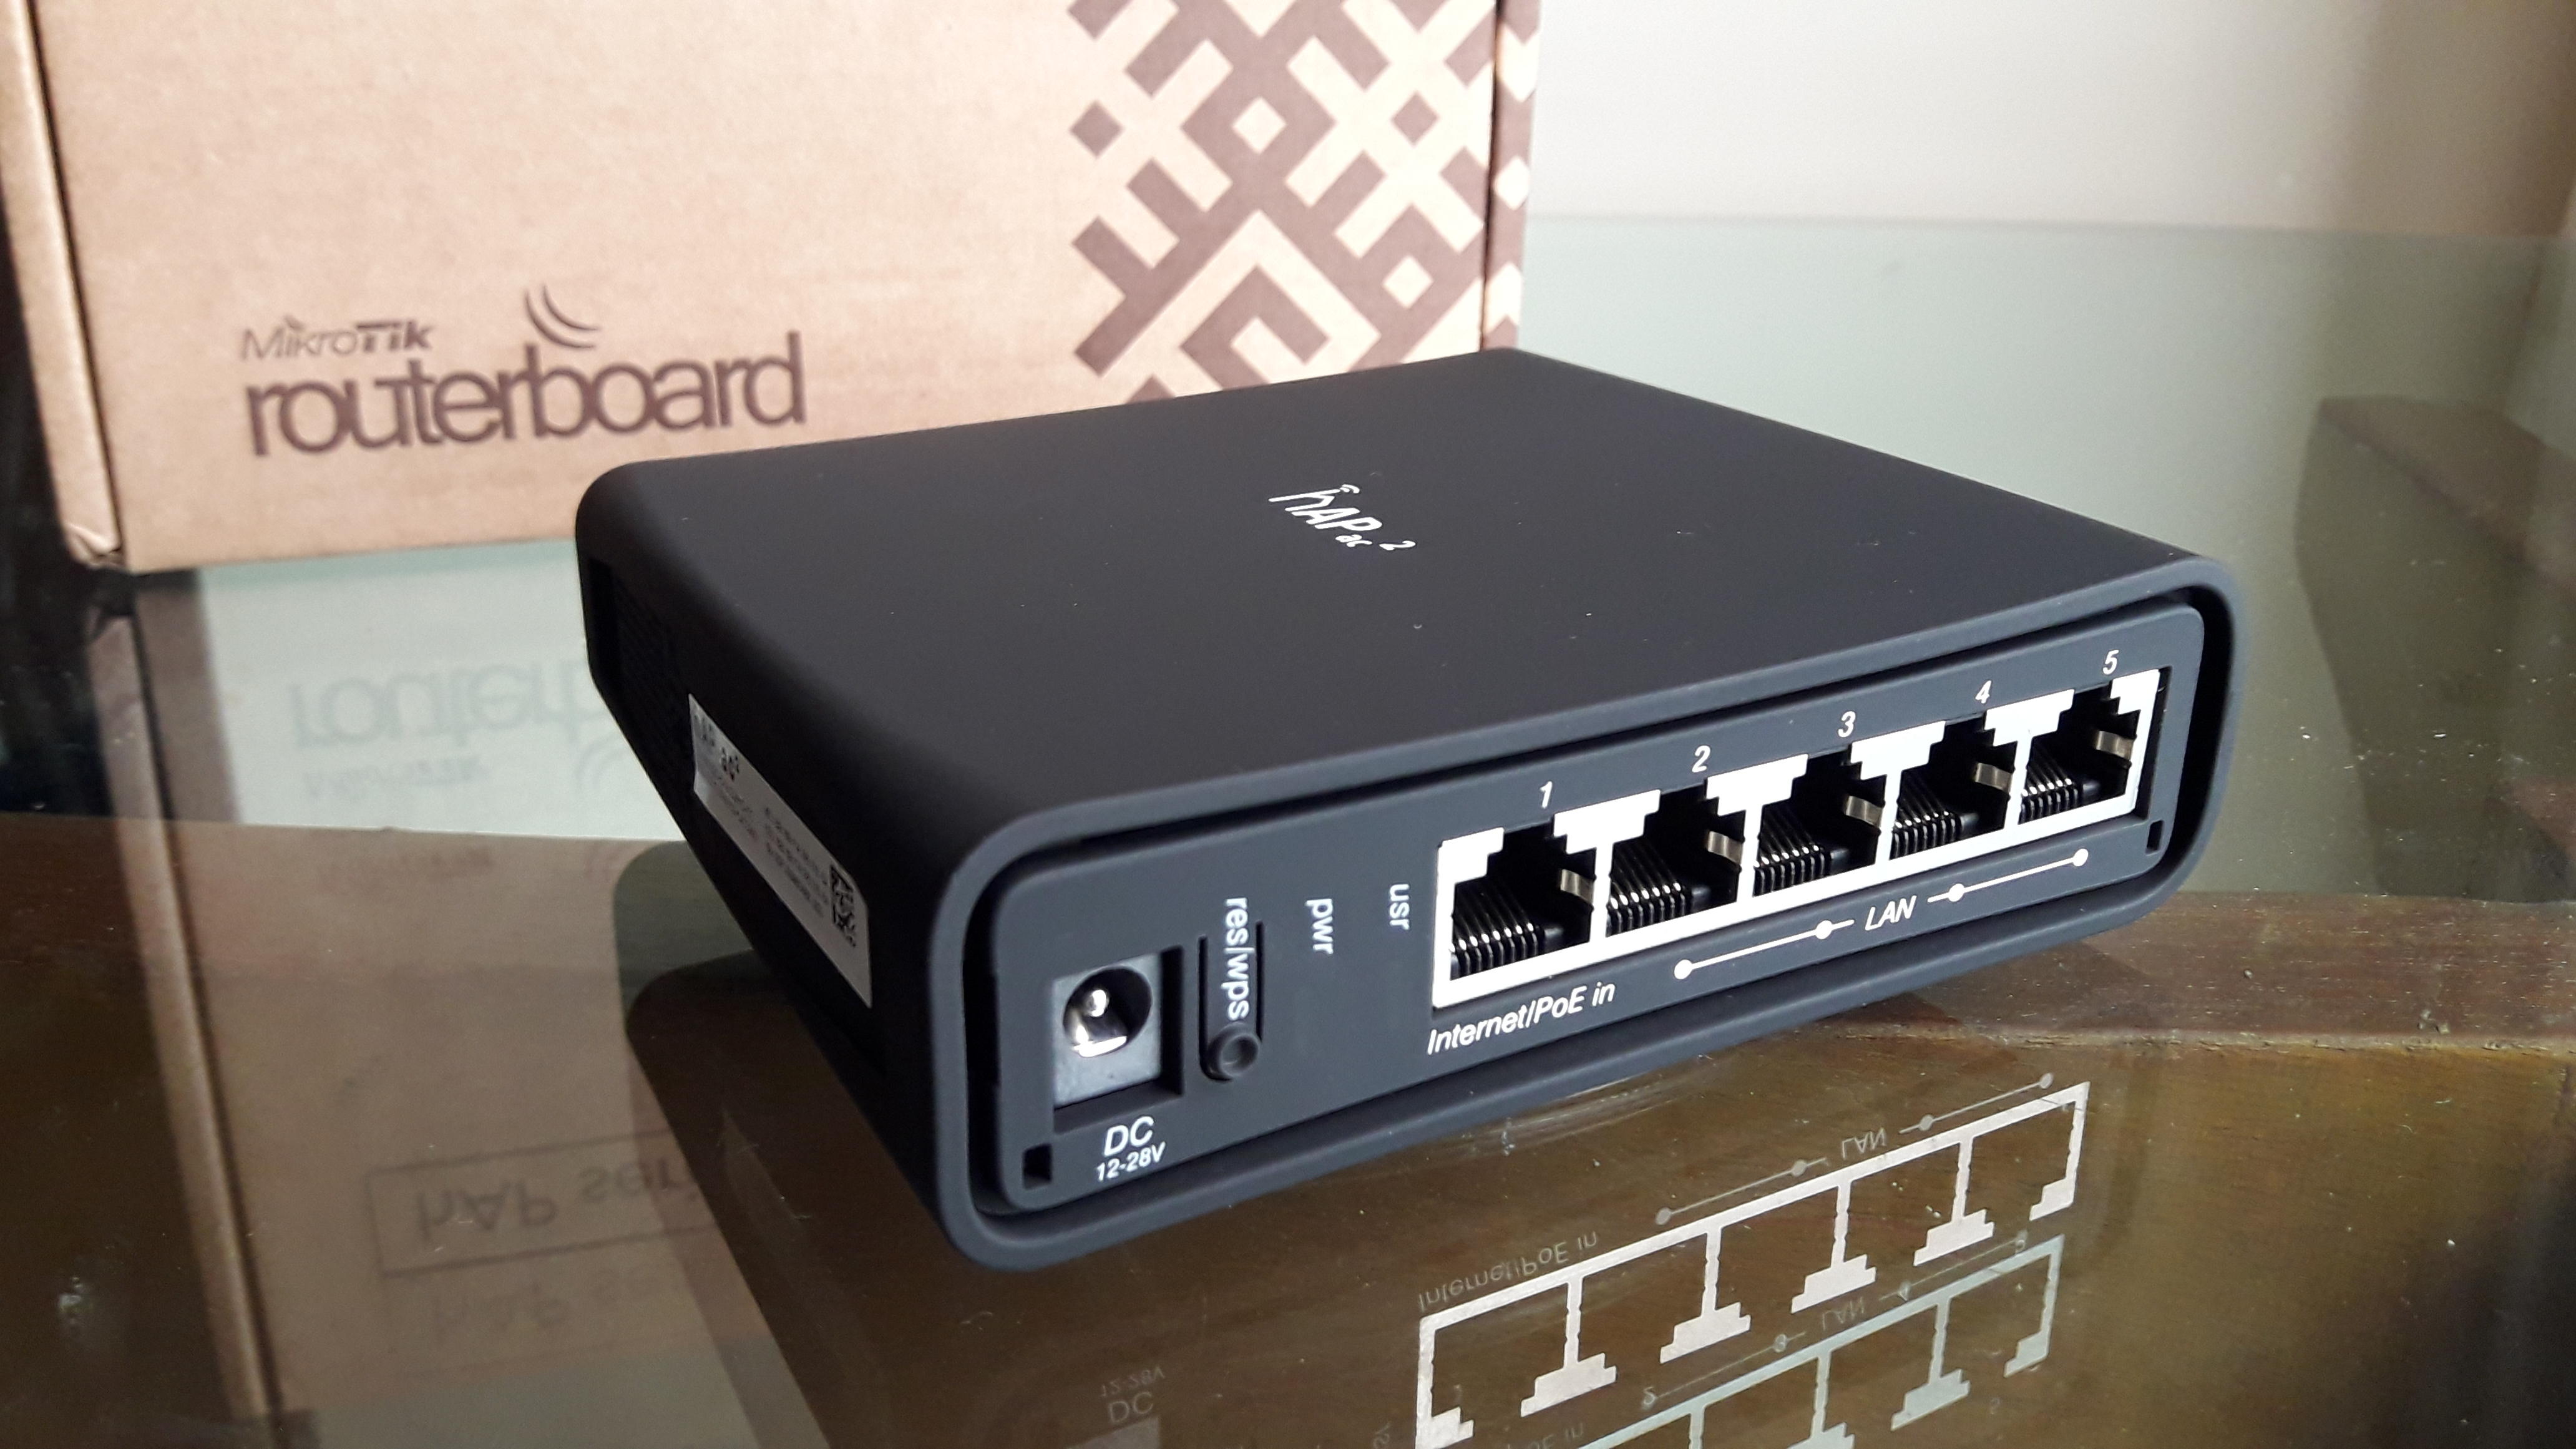
Исследователи CERT Polska раскрыли шесть уязвимостей в MikroTik RouterOS, две из которых объединяются в цепочку, получившую название MikroTrick. По данным исследователей, цепочка позволяет без аутентификации получить полный административный контроль над маршрутизатором, если его SSH-сервис доступен из недоверенной сети. CERT Polska уже подтвердила эксплуатацию MikroTrick в реальных атаках, наблюдавшихся как минимум со 2 сентября 2026 года.
MikroTik выпустила исправления 3 сентября и обозначила обновление как важное security update. Исправленные версии — RouterOS 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. Производитель рекомендует обновиться всем пользователям, хотя подчёркивает, что большинство стандартных конфигураций непосредственно атаке не подвержено: в конфигурации RouterOS по умолчанию доступ к SSH со стороны интернета блокируется firewall.
( читать дальше... )
PostGREShell: в PostgreSQL обнаружили существовавшую 12 лет возможность запуска произвольного кода
1 сентября исследователи Cyera Research раскрыли подробности уязвимости PostGREShell — CVE-2026-6471, позволявшей пользователю PostgreSQL с привилегией REPLICATION загружать произвольные нативные библиотеки в процесс СУБД. Ошибка появилась вместе с механизмом логического декодирования ещё в PostgreSQL 9.4 и оставалась незамеченной около 12 лет. Само исправление было выпущено раньше — 13 августа в PostgreSQL 18.6, 17.11, 16.15, 15.19 и 14.24.
PostgreSQL оценил CVE-2026-6471 в 7,2 балла CVSS. Согласно официальному описанию, пользователь, не являющийся суперпользователем, но имеющий атрибут REPLICATION, мог через механизм логического декодирования заставить сервер выполнить dlopen() произвольного файла, доступного системной учётной записи PostgreSQL. В результате код из библиотеки выполнялся уже не с SQL-правами атакующего, а непосредственно внутри процесса сервера БД.
( читать дальше... )
Who's online
Copyright © Home Co. Ltd. LLC, 2008-2022 - Kurgan-Telecom.Ru - VDS/VPS Хостинг в Кургане - All Rights Reserved


