Feed aggregator
Нефтяной рынок на перепутье: выход Венесуэлы из ОПЕК, сделка с США и будущее картеля
Мировой рынок нефти сталкивается со всё новыми вызовами. С одной стороны, постоянная эскалация конфликта на Ближнем Востоке приводит к нарушению поставок сырья через Ормузский пролив. Впервые за месяц США и Иран обменялись ударами. С другой стороны, относительная стабильность ОПЕК после недавнего выхода ОАЭ из картеля оказалась под угрозой, и теперь назревает гораздо более масштабный кризис. Власти Венесуэлы прорабатывают сценарий выхода из организации стран-экспортёров нефти ради заключения беспрецедентного стратегического соглашения с США.
Этот разворот стал возможен после радикальной смены политического курса в Каракасе: захват и передача Вашингтону бывшего президента Николаса Мадуро открыли путь к прямому диалогу двух государств. По данным источников, близких к переговорам, ключевым элементом сделки станет долгосрочная аренда США венесуэльских месторождений сроком на 100 лет. Если этот план будет реализован, Венесуэла фактически перейдёт под экономический контроль США. Для самой ОПЕК это грозит потерей одного из исторических столпов-учредителей и перераспределением квот внутри картеля, ставя под сомнение его способность контролировать мировые цены в условиях новой геополитической реальности.
Читать далееВЕБИНАР | С чего начать наведение порядка в НСИ? Нормализация, MDM или интеграция — выбираем правильную стратегию
ВЕБИНАР| 23 сентября в 11:00| РЕГИСТРАЦИЯ
Часто компании начинают с одного направления, например, с нормализации данных или внедрения MDM, но впоследствии вынуждены возвращаться к уже выполненным этапам. Причина в отсутствии комплексного плана развития НСИ и понимания оптимальной последовательности работ.
На вебинаре 23 сентября в 11:00 эксперт SOFROS Яна Журавлёва покажет, как определить оптимальную последовательность внедрения решений в зависимости от текущего состояния данных, ИТ‑ландшафта и задач бизнеса.
На вебинаре разберем:
1. как понять, когда достаточно нормализации данных, а когда уже необходимо внедрение MDM;
2. в каких случаях начинают с интеграционной платформы DATAREON Platform;
3. почему параллельный запуск всех трех компонентов — самый рискованный, но при наличии плана и экспертизы — самый быстрый сценарий;
Вебинар будет полезен: руководителям и специалистам по НСИ, бизнес‑аналитикам и архитекторам данных, руководителям цифровой трансформации, ИТ‑специалистам, участвующим в проектах управления данными
Регистрируйтесь и забронируйте место заранее по ссылке
Количество мест ограничено.
100+ лучших инструментов и гайдов по ИИ от Anthropic, OpenAI и Google (2026)
Все самое лучшее от топовых ИИ-разработчиков: нейросети, промты, гайды. Подойдет предпринимателям, разработчикам, создателям контента, и всем кто интересуется нейросетями. Внутри ссылки и описание всех ресурсов, удобная структура. Просто открываете и берете что надо для ваших задач.
Читать далееАналитика начинается не с дашборда: как понять, какое решение должен поддерживать отчёт
Запрос на дашборд часто начинается со списка показателей и заканчивается красивым отчётом, по которому непонятно, что делать дальше. На примере BI-дашборда для сравнения подразделений разбираю, как перейти от пожеланий к конкретному решению, проверить сопоставимость данных и построить структуру отчёта от отклонения к деталям.
Ниже не попытка восстановить всю работу над проектом по дням, а структура подхода, к которой я пришёл на практике.
Читать далее211 761 товар в 1С: как мы перестраивали обмен с интернет-магазином под нагрузкой
Большой каталог сам по себе еще не делает интеграцию сложной. В нашем проекте интеграции сайта с 1С сейчас 211 761 позиция номенклатуры. Передать такой объем можно, вопрос скорее в том, сколько ресурсов и времени на это потребуется. Проблемы начинаются позже: когда данные нужно не просто выгрузить, а отобрать, обработать, регулярно обновлять и доставить в другую систему.
Проект работает на связке 1С:Управление торговлей + интернет-магазин на Bitrix. Источником основных данных остается 1С: там находятся номенклатура, склады, цены и остатки, а сайт в основном работает как витрина. В обратную сторону с сайта в 1С приходят заказы.
Изначально для этой связки использовали типовой обмен. Но проект развивался: появились дополнительные отборы и обработка данных, разные сущности стали требовать разной скорости обновления. В какой-то момент часть данных начала приходить на сайт с задержкой.
Мы не стали переписывать интеграцию целиком. Архитектура менялась постепенно, по мере того как в production проявлялось очередное ограничение. Сначала оказалось, что тяжелая полная выгрузка конкурирует с оперативными изменениями.
Когда их развели по времени, уперлись в скорость обработки на стороне сайта. Когда начали разделять большой обмен на отдельные потоки, нашли bottleneck уже внутри 1С. Позже появились новые потребители данных, 1С:Шина и новый вопрос — как контролировать доставку при асинхронной передаче.
Ниже — этот путь в том порядке, в котором мы его проходили с командой ASAP.
Читать далее[Перевод] Кто на самом деле управляет вашей Cloud Native-платформой: архитектура из нескольких плоскостей
Разговор о том, кто на самом деле контролирует облако, часто начинается с регионов: где выполняется рабочая нагрузка и где хранятся её данные. Но выбор региона — только часть картины, архитектура платформы значит ровно столько же. Особенно важно, как она разделяет между кластерами ответственность за управление, исполнение, сборку и наблюдаемость.
Недавняя публикация сообщества CNCF, «От резидентности данных к цифровому суверенитету: архитектурные паттерны для cloud native-платформ», хорошо это обосновала. Под такими режимами, как EU Data Act, NIS-2, DORA и UK Data (Use and Access) Act, платформенным командам теперь приходится показывать не только то, где выполняются рабочие нагрузки. Нужно показать и то, как платформу эксплуатируют, защищают и по каким правилам ею распоряжаются, вплоть до плоскости управления.
Та статья изложила требования и представила паттерн «кластер на тенант» как один из способов провести границы изоляции. Команда VK Cloud перевела статью, в которой на те же требования смотрят под другим, но дополняющим углом: что происходит, если считать контроль над платформой свойством топологии её плоскостей. В качестве примера, который можно изучить самому, авторы берут OpenChoreo, внутреннюю open source-платформу разработки и проект CNCF Sandbox. Впрочем, сами архитектурные идеи применимы широко.
Читать далееБиометрия против скрепки: разбираем замки с отпечатком пальца и проводим базовый аудит их защиты
Однажды вечером я, как обычно, листал ленту одного синего маркетплейса и случайно наткнулся на электронный замок со сканером отпечатка пальца. По описанию — почти идеальное устройство за небольшие деньги: биометрия, защита от воды, какая-то «уникальная» микросхема. Звучит убедительно, но исследователь на то и исследователь, чтобы не принимать рекламные обещания на веру, а потому уже на следующий день замок лежал у меня на столе. Ну, а дальше сработал знакомый принцип: где один интересный девайс, там быстро появляется пара других…
Меня зовут Астафиев Денис, я ведущий специалист по аппаратным исследованиям в Бастионе. По работе я регулярно разбираю самые разные устройства, чтобы проверить, насколько можно доверять тому, что производитель обещает на коробке. Сегодня будем смотреть сразу на три замка с биометрией и искать слабые места в их защите.
Сразу оговорюсь: цель этой статьи — не любой ценой «дожать» дешевый китайский замок до уровня лабораторного исследования. Наоборот, мне хочется на простом и доступном примере показать, как обычно строится базовый аудит аппаратной безопасности и почему начинать его стоит совсем не с самых сложных атак.
Читать далееКак я перестал путать количество работы с силой решения: 7 принципов для маленькой продуктовой команды
В маленькой команде почти любая ошибка сначала выглядит как полезная работа.
Вы выпускаете функции, чините воронку, отвечаете пользователям, собираете аналитику. Каждый отдельный шаг кажется разумным. Только через несколько месяцев становится видно, что вся эта скорость вела немного не туда.
У меня ушло несколько лет, чтобы научиться замечать такие решения раньше. Не всегда до запуска, иногда хотя бы через неделю, а не через квартал. Ниже семь принципов, которыми я сейчас проверяю продуктовые ходы. Они выросли из работы над Viralmaxing, нашей аналитикой для контентных команд, и из моих повторяющихся ошибок.
Начну с одной из них.
Читать далееНазад в машинный зал: как собрать эмулятор PDP-11/70 с телетайпом, блэкджеком и без Rust — где я схалтурил
Продолжение статьи «Назад в машинный зал: как собрать эмулятор PDP-11/70 с телетайпом, блэкджеком и без Rust» (первая часть). Первая часть — про то, что получилось; эта — про то, почему так, и во что это выйдет дальше.
Посмотреть на живую систему самостоятельно в браузере можно тут: https://amesk.github.io/yaPDP/pdp11.html
Читать далееПакуем PHP в PHP, чтобы запаковать в JS, чтобы обернуть в HTML
Прочтя недавний перевод про запаковку БД в exe, решил рассказать об идеи, которую реализовал лет 6 назад в своем домашнем проекте. Сам проект недоделал, но речь в статье об архитектуре файлов и их запаковке.
Читать далееОбработка сделок в реальном времени: как мы переехали с batch-обработки на Kafka Streams
Привет, Хабр! Я Артём Борисов, Java-разработчик, в основном занимаюсь развитием микросервисов в команде РСХБ «Свои инвестиции». Представьте ситуацию: вы работаете с инвестиционными сделками, обрабатываете миллионы сделок в день, но все они обрабатываются один раз только ночью. А бизнес требует реального времени. Это была наша рутина, пока мы не внедрили Kafka Streams. В этой статье я расскажу о том, как мы трансформировали систему обработки сделок на фондовом рынке (SOFR) с batch-обработки на полноценную real-time систему, способную обрабатывать миллионы сделок в сутки.
Читать далееVibePM 0.1.0 — прототип системы управления проектами
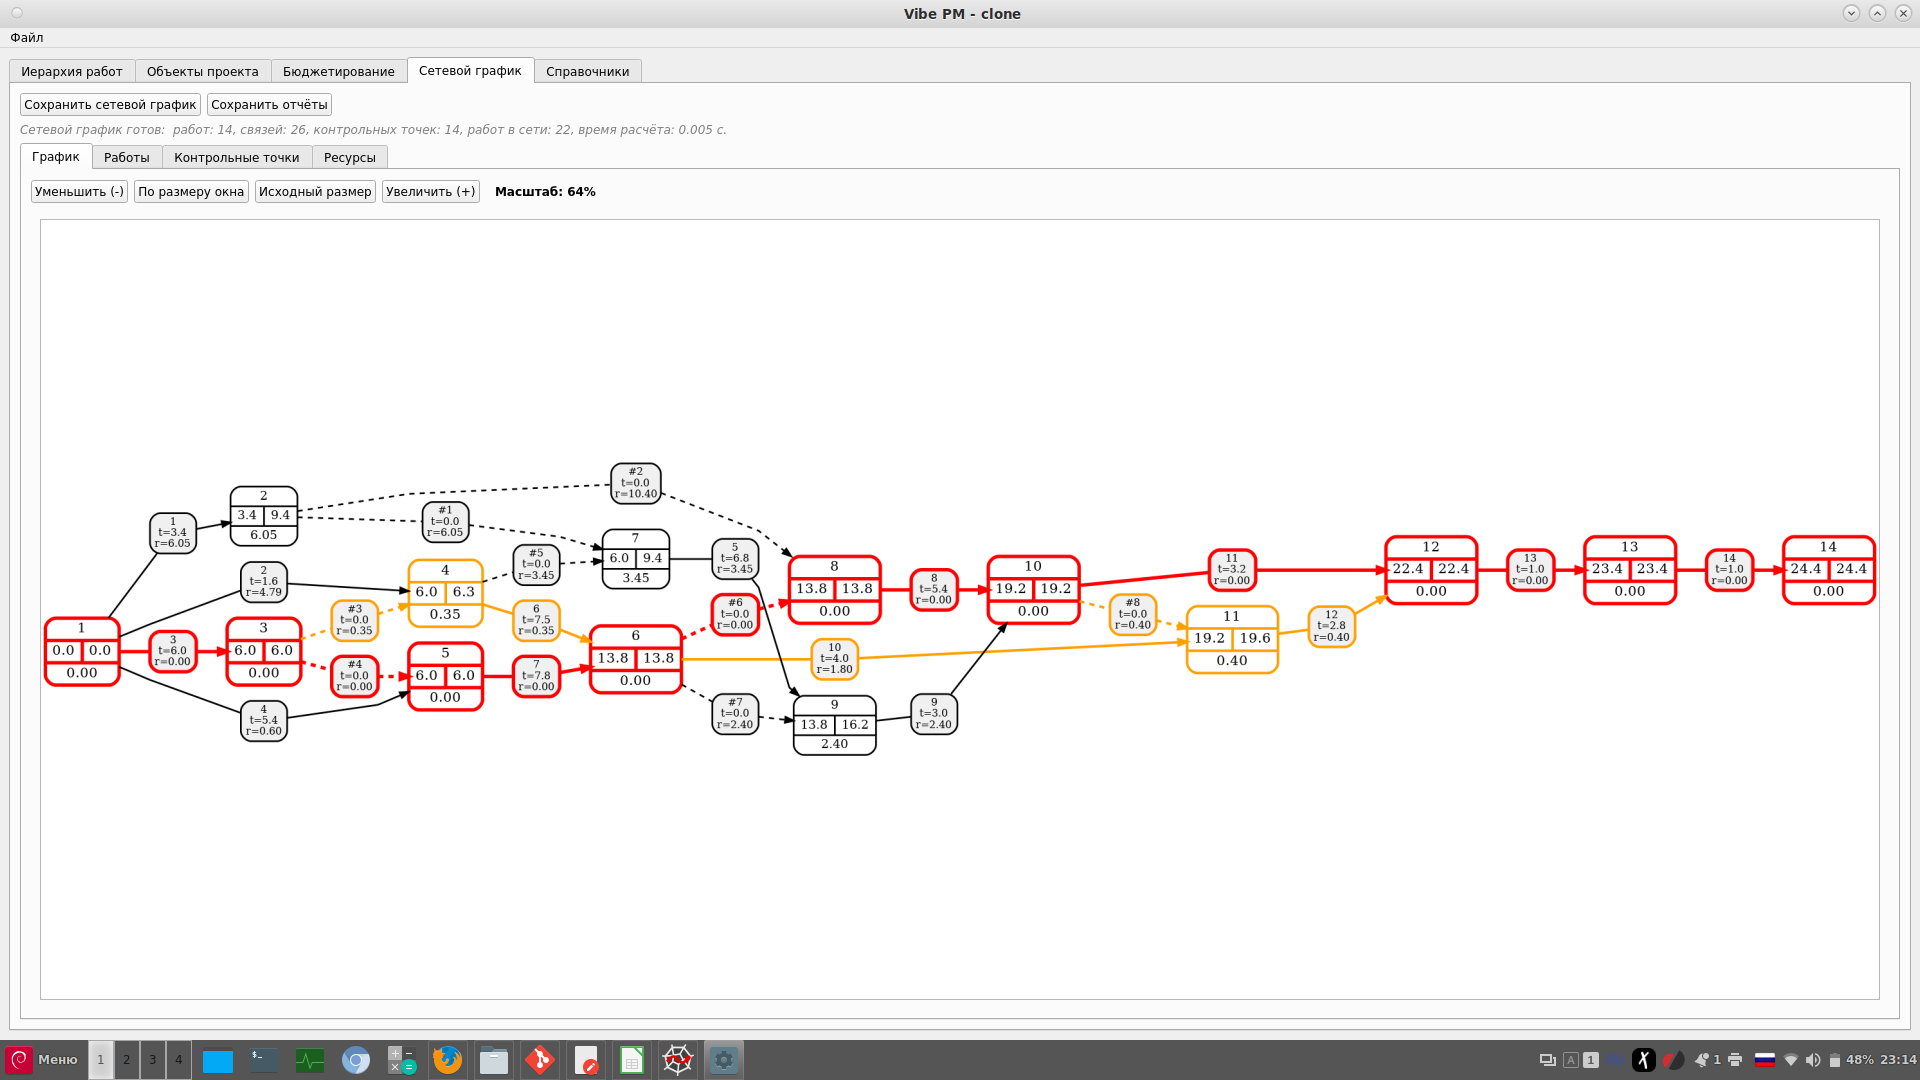
Накануне дня знаний вышел первый релиз VibePM — прототипа системы управления проектами для тех, кому хочется странного.
Особенности VibePM:
- Процессный подход — проект рассматривается не как набор связанных задач, а как система бизнес-процессов со своими входами, выходами и назначенными ресурсами.
- Однозадачность ресурсов — с точки зрения автора многозадачность ресурсов — чертовски плохая бизнес-практика, поэтому VibePM поддерживает только однозадачный режим работы ресурсов.
- Сетевое планирование — в отличие от большинства систем управления проектами в VibePM реализовано построение сетевых моделей типа Работы-дуги (Activity on Arrow) и соответствующее визуальное представление сетевых моделей.
- Бюджетирование — большинство систем управления проектами поддерживают создание бюджета расходов, в VibePM реализовано гибкое моделирование финансовых процессов проекта на основе настраиваемых плана счетов, шаблонов проводок и привязок проводок к работам и ресурсам, что позволяет получать оценки временных рядов финансовых показателей проектов.
- Учёт рисков — VibePM позволяет оценивать риски по времени и стоимости проектов.
- Отчётность и терминология — VibePM позволяет адаптировать состав и структуру генерируемых отчётов, а также используемую в них терминологию под требования пользователя.
- Прототип — VibePM в текущем состоянии — это действующий прототип системы управления проектами, он подходит студентам, обучающимся управлению проектами, и энтузиастам, корпоративные функции типа глобального планирования и ролевой модели пользователей сознательно исключены из плана разработки.
Программа написана на Python и использует:
- PyQt5
- numpy
- pandas
- scipy
- graphviz
- crazy_cpm — движок сетевого моделирования с поддержкой CPM и PERT.
Большая часть кода и документации сгенерирована с помощью DeepSeek.
Автор намеренно отказался от использования реляционных баз данных при разработке программы.
VibePM выпускается под лицензией AGPLv3.
Чужой код у вас в Production. Как устроены Supply Chain Attacks и что с ними делать
Что может быть привычнее для разработчика, чем ежедневный ввод команд установки или обновления зависимостей: npm install, pip install, uv add, bundle add, cargo add? Пакетный менеджер находит нужную библиотеку, скачивает её вместе с транзитивными зависимостями и за несколько секунд устанавливает в проект сотни тысяч строк чужого кода. В этот самый момент мы не задумываемся о том, что совершаем серьёзный акт доверия. Мы доверяем автору пакета, его аккаунту, системе публикации, сборочному конвейеру и всем зависимостям, которые пакет подтянет вместе с собой. Бесспорно, большую часть этого кода мы не читали и, скорее всего, не прочитаем никогда. Пока всё работает как задумано, этот процесс остаётся незаметным. Но стоит злоумышленнику скомпроментировать хотя бы одно звено этой цепочки, и обычное добавление или обновление библиотеки превращается в установку вредоносного кода в сотни или даже тысячи проектов.
Именно на этой идее и строится атака на цепочку поставок — supply-chain attacks. Зачастую злоумышленнику не обязательно искать уязвимости непосредственно в вашем приложении, планировать дорогостоящие многовекторные атаки и применять социальную инженерию. Ему достаточно увести учётку разработчика даже не особо известного пакета, добавить бэкдор в новую версию, опубликовать её в тот же npm или PyPi — и вуаля: вот уже вредоносный код отправляет персональные данные ваших клиентов прямиком на серверы хакеров.
Читать далееКак проверить новую интеграционную архитектуру до выхода в прод: пример пилота ESB на реальной задаче
На связи Сергей Скирдин, технический директор ИТ-интегратора «Белый код». Когда меня спрашивают, как выбрать интеграционную платформу, я обычно советую не ограничиваться сравнением функций и демонстрацией вендора. Гораздо полезнее проверить платформу на конкретной задаче из собственного ИТ-ландшафта.
Недавно для одного из заказчиков мы провели такой пилот: вместо существующей цепочки COM-обменов проверили централизованную схему через DATAREON Platform. Всего три интеграционных потока позволили проверить не только саму платформу, но и ключевую архитектурную гипотезу — может ли одна из систем стать единым источником данных, а зависимость от промежуточной системы быть устранена.
На этом примере разберу, что именно имеет смысл проверять во время пилота ESB и почему пилот не должен превращаться в формальную передачу нескольких сообщений из точки А в точку Б.
Читать далееПрекращена LTS-поддержка Debian 11
Объявлено о завершении срока сопровождения LTS-ветки дистрибутива Debian 11 «Bullseye», сформированного в 2021 году. Выпуск обновлений для LTS-ветки осуществлялся отдельной группой разработчиков LTS Team, созданной из энтузиастов и представителей компаний, заинтересованных в длительной поставке обновлений для Debian.
( читать дальше... )
В заводских прошивках роутеров Zbtlink на базе OpenWrt обнаружили три встроенных механизма удалённого управления
27 августа специалисты компании VulnCheck опубликовали продолжение расследования заводских прошивок маршрутизаторов китайского производителя Shenzhen Zhibotong Electronics, более известного под маркой Zbtlink. После обнаруженного в начале августа механизма удалённого доступа ENDLESSDOORS исследователи нашли в более старых прошивках ещё два компонента с похожими возможностями — DARKLANTERN и SPEAKINGSTONE.
Важно, что речь идёт не об уязвимости самого OpenWrt. Zbtlink использует Linux и OpenWrt в качестве основы своих заводских прошивок, добавляя поверх них собственные закрытые бинарные компоненты и сценарии запуска. Именно в этих добавленных производителем компонентах были обнаружены механизмы удалённого управления, позволяющие выполнять команды с правами root.
( читать дальше... )
PCRE2 10.48
После 10 месяцев разработки состоялся выпуск 10.48 библиотеки PCRE2, реализующей PERL-совместимые регулярные выражения, с исправлениями ошибок безопасности, а также с исправлениями и небольшими улучшениями в работе библиотеки. Проект написан на языке C и распространяется по лицензии BSD 3.
В состав библиотеки также входит консольная утилита pcre2grep.
( читать дальше... )
На что способен бесплатный Devin: тест на реальном проекте
Привет, Хабр! Меня зовут Завур, я фронтенд-разработчик в Selectel. Каждый день я работаю в привычной многим среде разработки VS Code. Однако в личных проектах, которые создаю для исследования новых инструментов и методов написания кода, часто использую Cursor.
Он классно ускоряет разработку, но мне давно хотелось проверить: способен ли искусственный интеллект самостоятельно воплотить сырую идею в полноценное рабочее приложение? Иногда хочется быстро увидеть прототип в действии, чтобы решить, стоит ли развивать проект дальше. Именно поэтому я не смог пройти мимо многообещающего сервиса Devin.
Давайте посмотрим, как на практике выглядит реализация идеи с помощью Devin, и попробуем разобраться, действительно ли перед нами потенциальный конкурент Cursor.
Читать далееДело о пропавшем IPv6
«Это ТСПУ РКН, поделать ничего нельзя» — а проблема три месяца ждала в консоли сервера
Время расследования · 2 дня Причин найдено · 3 Команд для победы · 1
Клиент — онлайн-СМИ застройщика федерального уровня, несколько десятков публикаций в день, своя редакция. С июня сайт периодически становился недоступен. Подрядчик, который ведёт техподдержку, прислал такое сообщение:
Читать далееЛес, клещи и сантиметровая точность, или Как мы помогали учесть каждый гектар
До реализации этого пилота нам пришлось основательно погрузиться в тему клещей, эпидемиологической обстановки в нужном регионе и современных средств защиты. Звучит как начало триллера, но эта история с хорошим финалом.
Меня зовут Оксана Эйнеш, я руководитель направления «Высокоточное позиционирование в МТС». В этот раз мы с командой решили поделиться кейсом, который реализовали для одного крупного лесхоз-предприятия: как технологии высокоточного позиционирования помогают считать каждый гектар, контролировать вырубку и не спорить о границах землеотводов.
Читать далееWho's online

Copyright © Home Co. Ltd. LLC, 2008-2022 - Kurgan-Telecom.Ru - VDS/VPS Хостинг в Кургане - All Rights Reserved


